Los investigadores encontraron la forma de tomar el control de las cuentas de ChatGPT de OpenAI con solo un enlace
Un equipo de seguridad demostró que abrir un enlace compartido de ChatGPT podía permitir que un desconocido leyera tus conversaciones privadas y actuara como tú; ya se publicó la solución.
En resumen
- Qué pasó: Parameter Labs, un equipo de investigación en seguridad, descubrió un fallo en OpenAI's ChatGPT que permitía a cualquiera tomar el control de la cuenta de otra persona enviándole un enlace de conversación compartida.
- Por qué importa: No hace falta instalar nada ni abrir herramientas especiales. Solo con hacer clic en un enlace mientras se está conectado a ChatGPT, un desconocido podría leer tus chats privados y enviar mensajes como si fueras tú.
Lo que se podía hacer con ello
- Un atacante podía crear una conversación maliciosa de ChatGPT, publicarla con la función normal de compartir y enviar el enlace a un usuario registrado para extraer los datos de conversación privada de ese usuario a un servidor externo 2.
- Un investigador de seguridad podía usar el fallo descubierto para demostrar que abrir cualquier enlace compartido de ChatGPT mientras se está conectado otorga acceso completo a la sesión autenticada de la cuenta de la víctima 2.
- Un atacante podía leer el contenido de conversaciones privadas nunca compartidas con él y realizar acciones en la cuenta de ChatGPT de la víctima sin que esta instalara nada ni abriera herramientas de desarrollo 2.
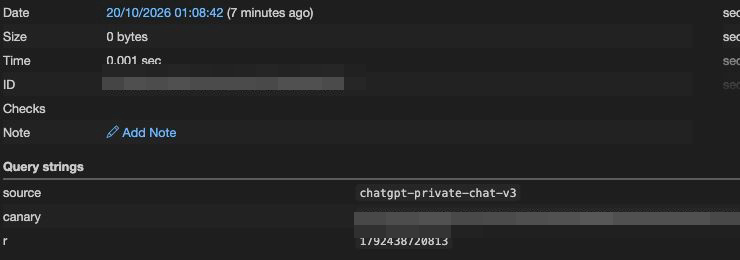
Imagen: parameter.ai
Cómo funcionaba el truco
El problema comenzaba con dos funciones que parecían inofensivas por separado: la herramienta de gráficos y la ventana de vista previa de HTML.
Cuando ChatGPT crea una vista previa de HTML, ejecuta el código dentro de un marco restringido en una dirección web diferente. El navegador trata ese marco como un sitio web separado, por lo que el código dentro no debería poder leer ni modificar la página principal de ChatGPT alrededor de él. Esa parte funcionaba según lo previsto, al menos hasta que los investigadores rastrearon una conexión inesperada.
OpenAI usa la biblioteca de JavaScript MathLive para admitir gráficos matemáticos. MathLive incluye su propio teclado virtual, y ese teclado puede activarse desde dentro del marco aislado utilizando una función del navegador llamada postMessage(). El código en la página principal que recibe esos mensajes luego usa innerHTML, un método que inserta HTML crudo en una página. Como no había ninguna verificación que impidiera que otros marcos aislados llamaran a ese mismo método, cualquier iframe, incluida una ventana de vista previa, podía inyectar HTML personalizado en la página principal de ChatGPT 2.
A partir de ahí, el camino estaba claro. El HTML inyectado creaba un nuevo iframe sin restricciones de aislamiento. Las reglas de política de seguridad de contenido (CSP) de OpenAI bloqueaban scripts en línea y solo permitían código de unos pocos dominios de confianza. Uno de esos dominios permitidos era YouTube. El punto de conexión oEmbed de YouTube podía configurarse para devolver JavaScript, el cual luego se ejecutaba dentro de la sesión iniciada de la víctima 1.
Una vez que el código del atacante se ejecutaba como el usuario conectado, podía llamar a las APIs privadas de ChatGPT directamente. Podía listar todas las conversaciones de la víctima, leer el contenido de chats privados que nunca se habían compartido y enviar todos esos datos a un servidor externo, por ejemplo ocultándolos dentro de una URL de imagen 2.
Qué se podía hacer
Los investigadores confirmaron que podían crear una conversación maliciosa, publicarla usando la función normal de compartir de ChatGPT y enviar el enlace a otra persona. Cuando la víctima abría el enlace, la carga útil se ejecutaba automáticamente con acceso completo a la sesión autenticada de esa persona en chatgpt.com. Sin instalar aplicaciones, sin unirse a ningún proyecto, sin herramientas de desarrollador, sin pegar código: solo con abrir el enlace 2.
La solución y la recompensa
OpenAI solucionó la vulnerabilidad el 26 de octubre de 2026 y clasificó el informe como P1, el nivel más alto de gravedad. La empresa pagó a Parameter Labs una recompensa de $5.000 por el fallo. El escritor del blog Simon Willison dijo que pensaba que la recompensa era demasiado baja para un fallo de tal gravedad 1.
Esta historia informa sobre una tendencia solo con fines informativos. No es un consejo ni un aliento a hacer ninguna de estas cosas.
Datos clave
- Parameter Labs encontró una vulnerabilidad P1 en ChatGPT que permitía a un atacante ejecutar JavaScript en la sesión iniciada de una víctima compartiendo un enlace.
- La explotación cruzaba un límite de aislamiento usando postMessage() de MathLive e innerHTML para inyectar un nuevo iframe sin restricciones.
- Se usó el punto de conexión oEmbed de YouTube como una brecha para cargar y ejecutar JavaScript bajo la política de seguridad de contenido de OpenAI.
- OpenAI solucionó el problema el 26 de octubre de 2026 y pagó una recompensa de $5.000 por el fallo.
- No se necesitaba ninguna acción por parte de la víctima más que abrir el enlace compartido.
Fuentes
Si esta noticia te afecta a ti o a tu empresa, o usa algo que te pertenece, pide una corrección o que se retire. Cómo funcionan las solicitudes
Sigue leyendo
 Cómo funcionaOpenAI publica 372 pruebas matemáticas generadas por IA en GitHubHerald of AI
OpenAI publica 372 pruebas matemáticas generadas por IA en GitHub
La compañía salta las revistas académicas tradicionales y apuesta a que la verificación formal pueda manejar el torrente de matemáticas producidas por IA.
ChatGPT Wallet de OpenAI permite que los agentes de IA compren sin ver tu número de tarjeta
Marca el inicio de una nueva forma de comprar en línea: tu asistente de IA elige y paga, pero tú sigues aprobando cada transacción y tu tarjeta real permanece oculta.
El hackeo de cuentas de ChatGPT que abría un enlace compartido permitía a los atacantes robar conversaciones privadas
Un fallo en ChatGPT de OpenAI permitía a cualquiera secuestrar la cuenta de otro usuario enviándole un enlace —sin necesidad de instalar ninguna aplicación.